
Control de acceso
Control de acceso, en la barra lateral, reúne las cuatro pantallas que definen quién entra en MarIA y qué alcanza cada persona.
Usuarios
Sección titulada «Usuarios»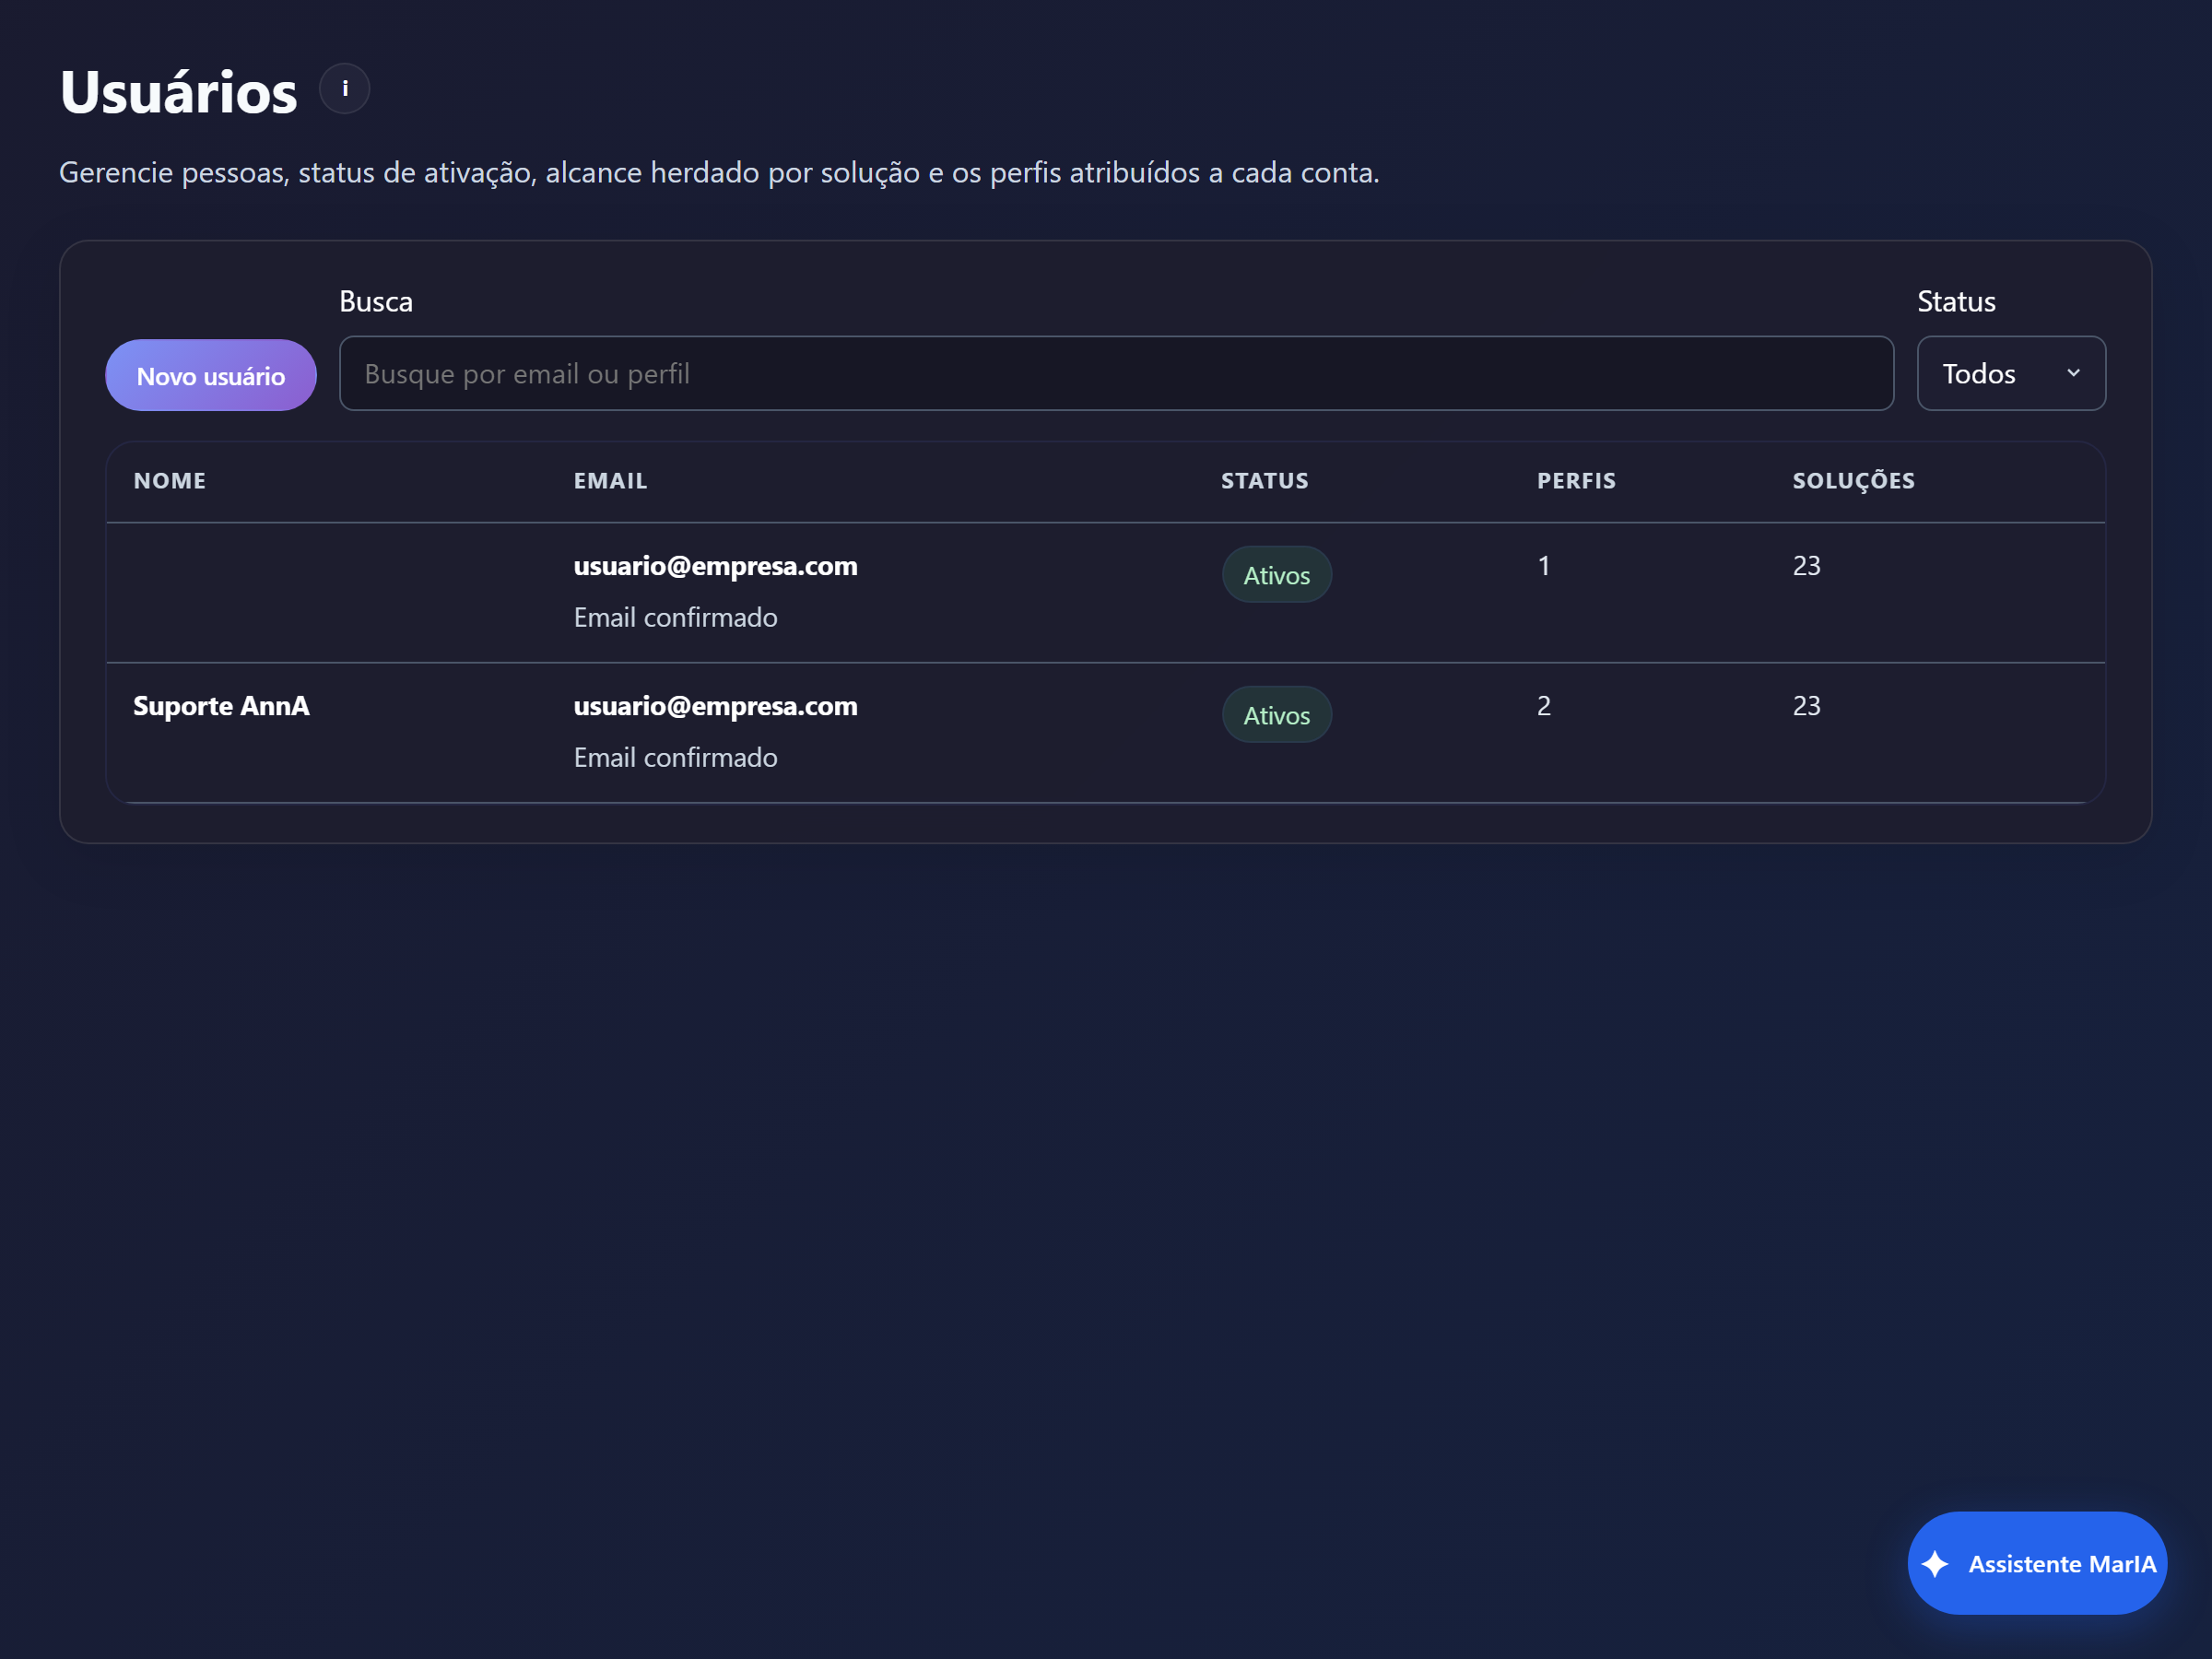
La lista muestra Nombre, Email, Estado, cuántos Roles tiene la persona y a cuántas Soluciones llega. Filtra por Búsqueda y por Estado (Todos, Activos, Inactivos).
Invitar a alguien
Sección titulada «Invitar a alguien»Haz clic en Nuevo usuario e indica Nombre, Email y el Idioma del email de invitación. La persona recibe una invitación y define su propia contraseña: nunca escribes la contraseña de otra persona.
En la página de detalle del usuario sigues el Estado de la invitación y tienes tres acciones:
| Acción | Cuándo usarla |
|---|---|
| Reenviar invitación | El correo no llegó |
| Ver invitación | Necesitas entregar el enlace por otro canal |
| Desactivar usuario | La persona se fue; el historial se conserva |
Asignar roles
Sección titulada «Asignar roles»En la misma página de detalle, Agregar rol y Asignar rol conectan la cuenta con los roles. Es la asignación de roles la que convierte el permiso en acceso efectivo.
Roles de acceso
Sección titulada «Roles de acceso»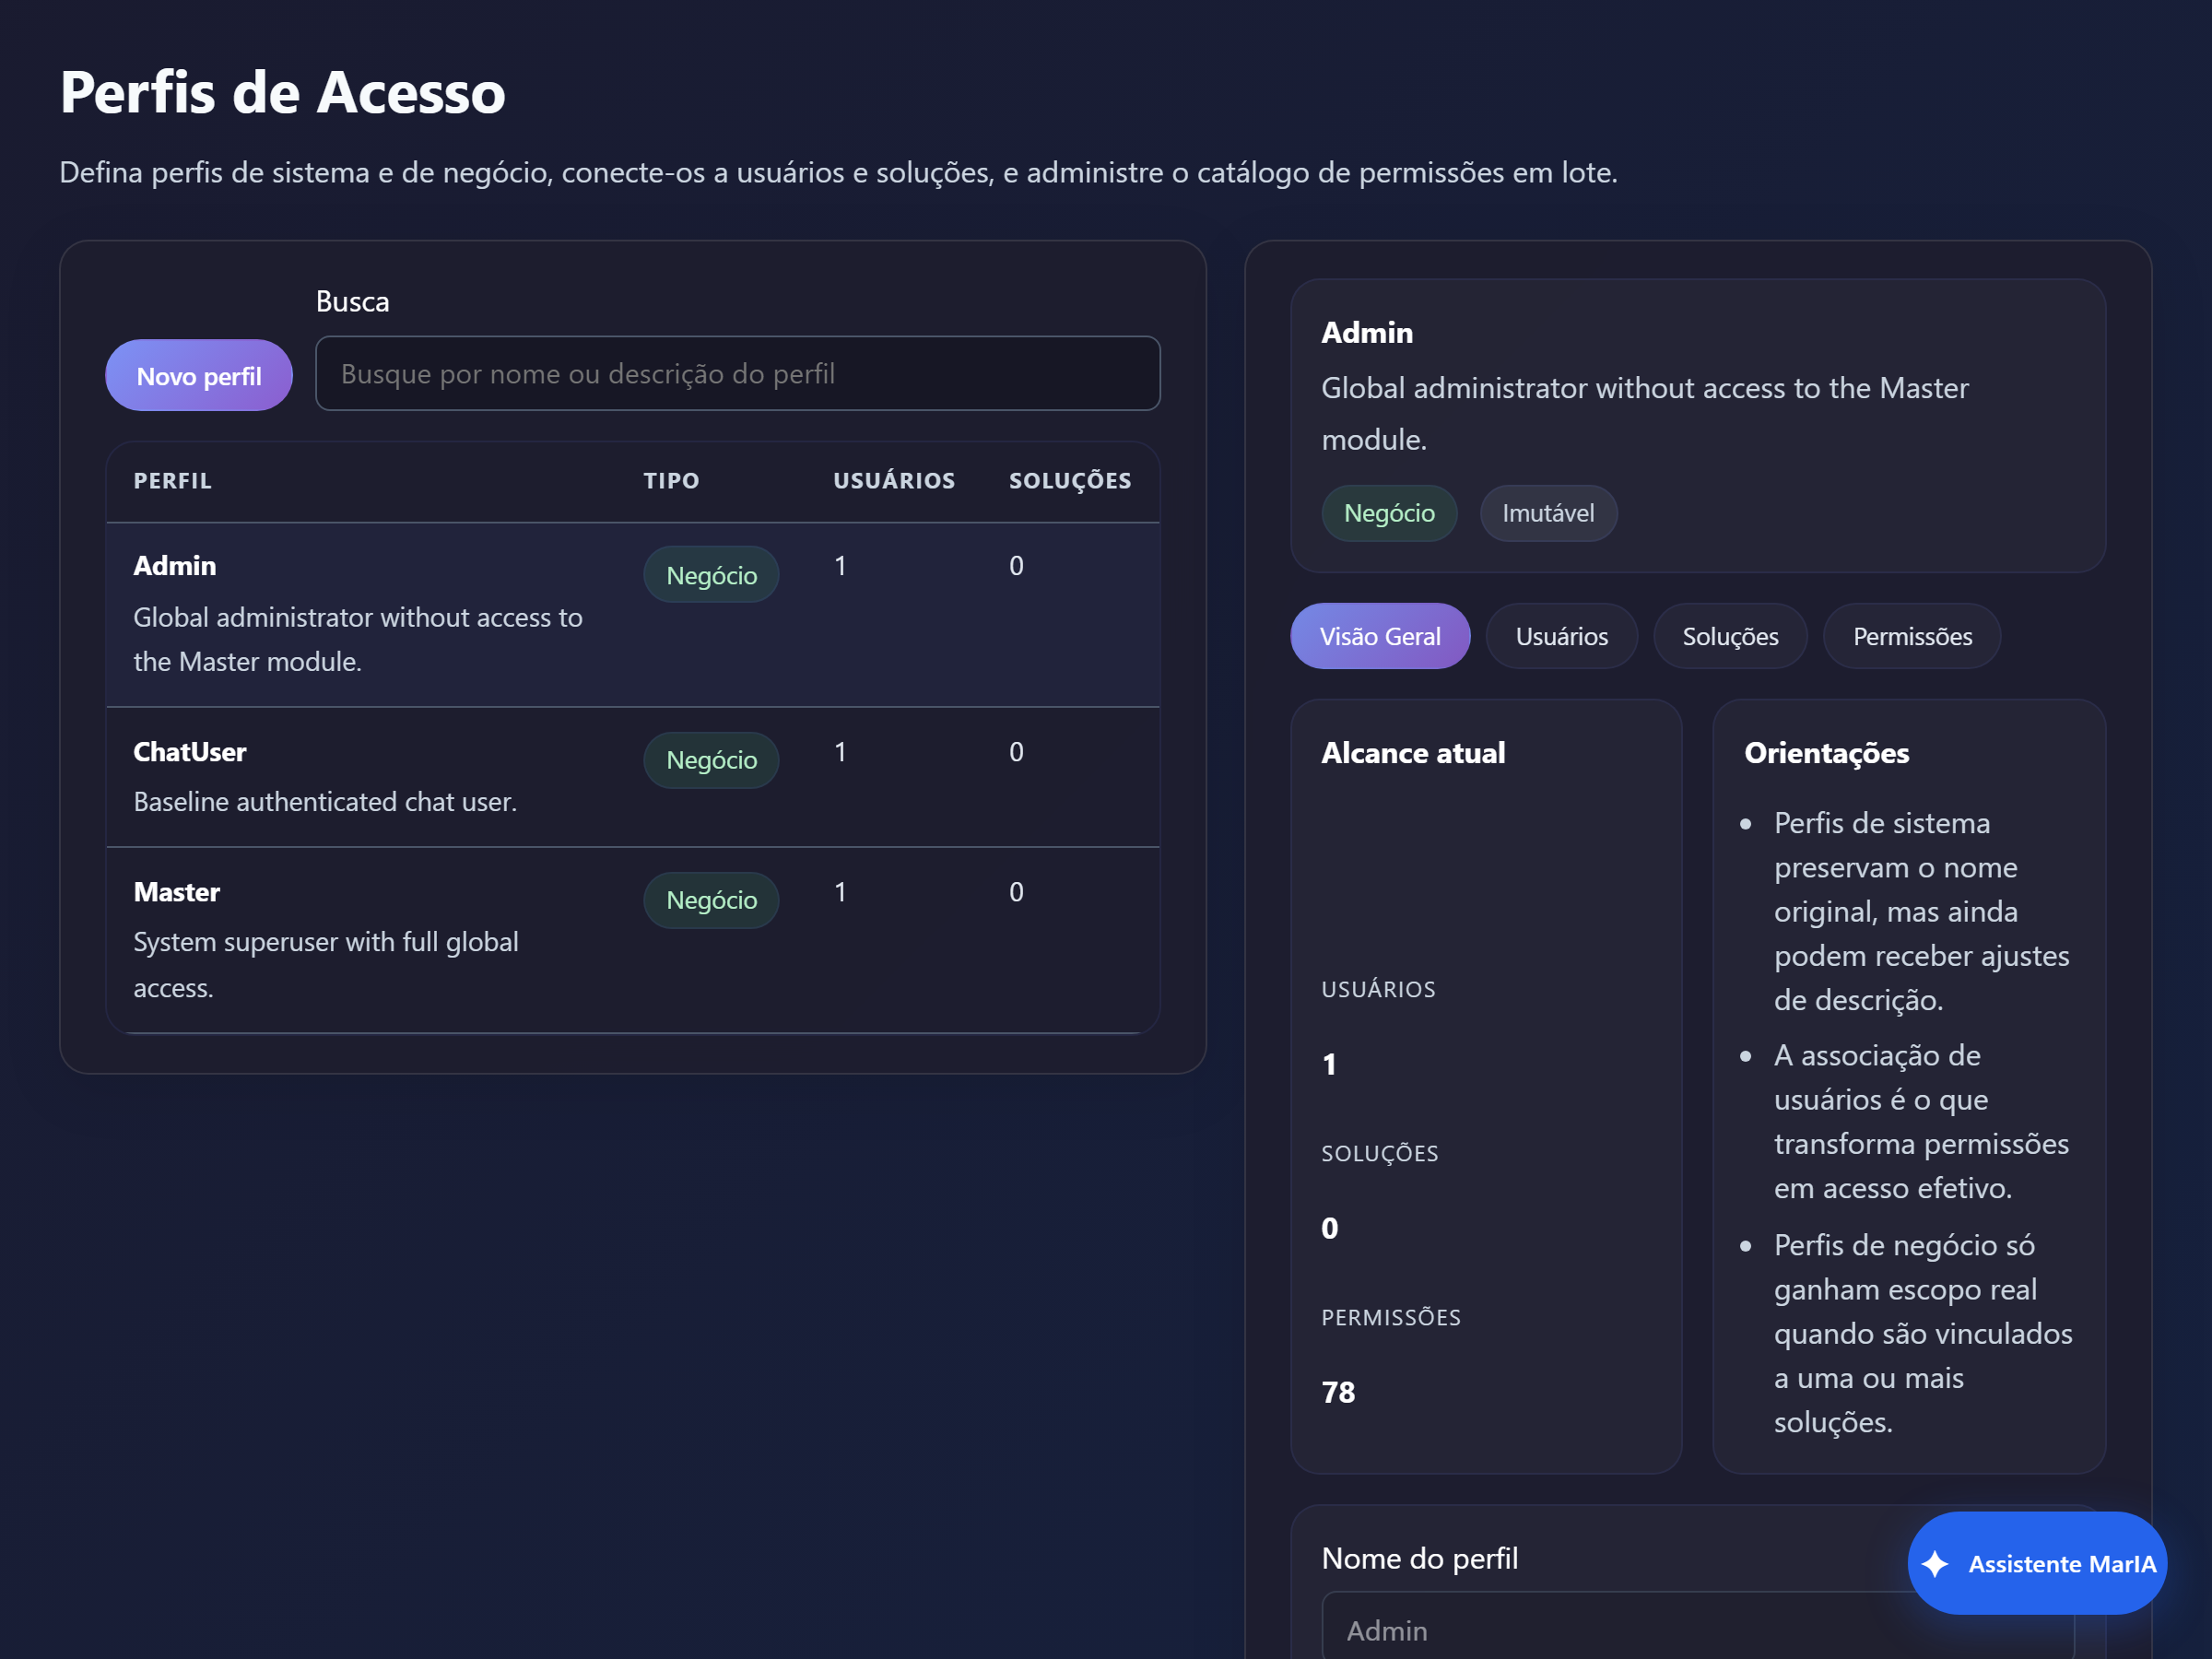
Un rol es un conjunto de permisos. La lista muestra el tipo, cuántos usuarios y cuántas soluciones alcanza cada rol; la página de detalle trae las pestañas Visión General, Usuarios, Soluciones y Permisos.
Tres orientaciones aparecen en la propia pantalla y resumen bien el modelo:
- los roles de sistema conservan su nombre original, pero admiten ajustes de descripción;
- la asignación de usuarios es lo que convierte los permisos en acceso efectivo;
- los roles de negocio solo obtienen alcance real cuando se vinculan a una o más soluciones.
Es decir: crear el rol y darle permisos no basta. Hay que vincular el rol a las soluciones —también se puede hacer en Acceso de la solución— y asignar el rol a las personas.
Autenticación
Sección titulada «Autenticación»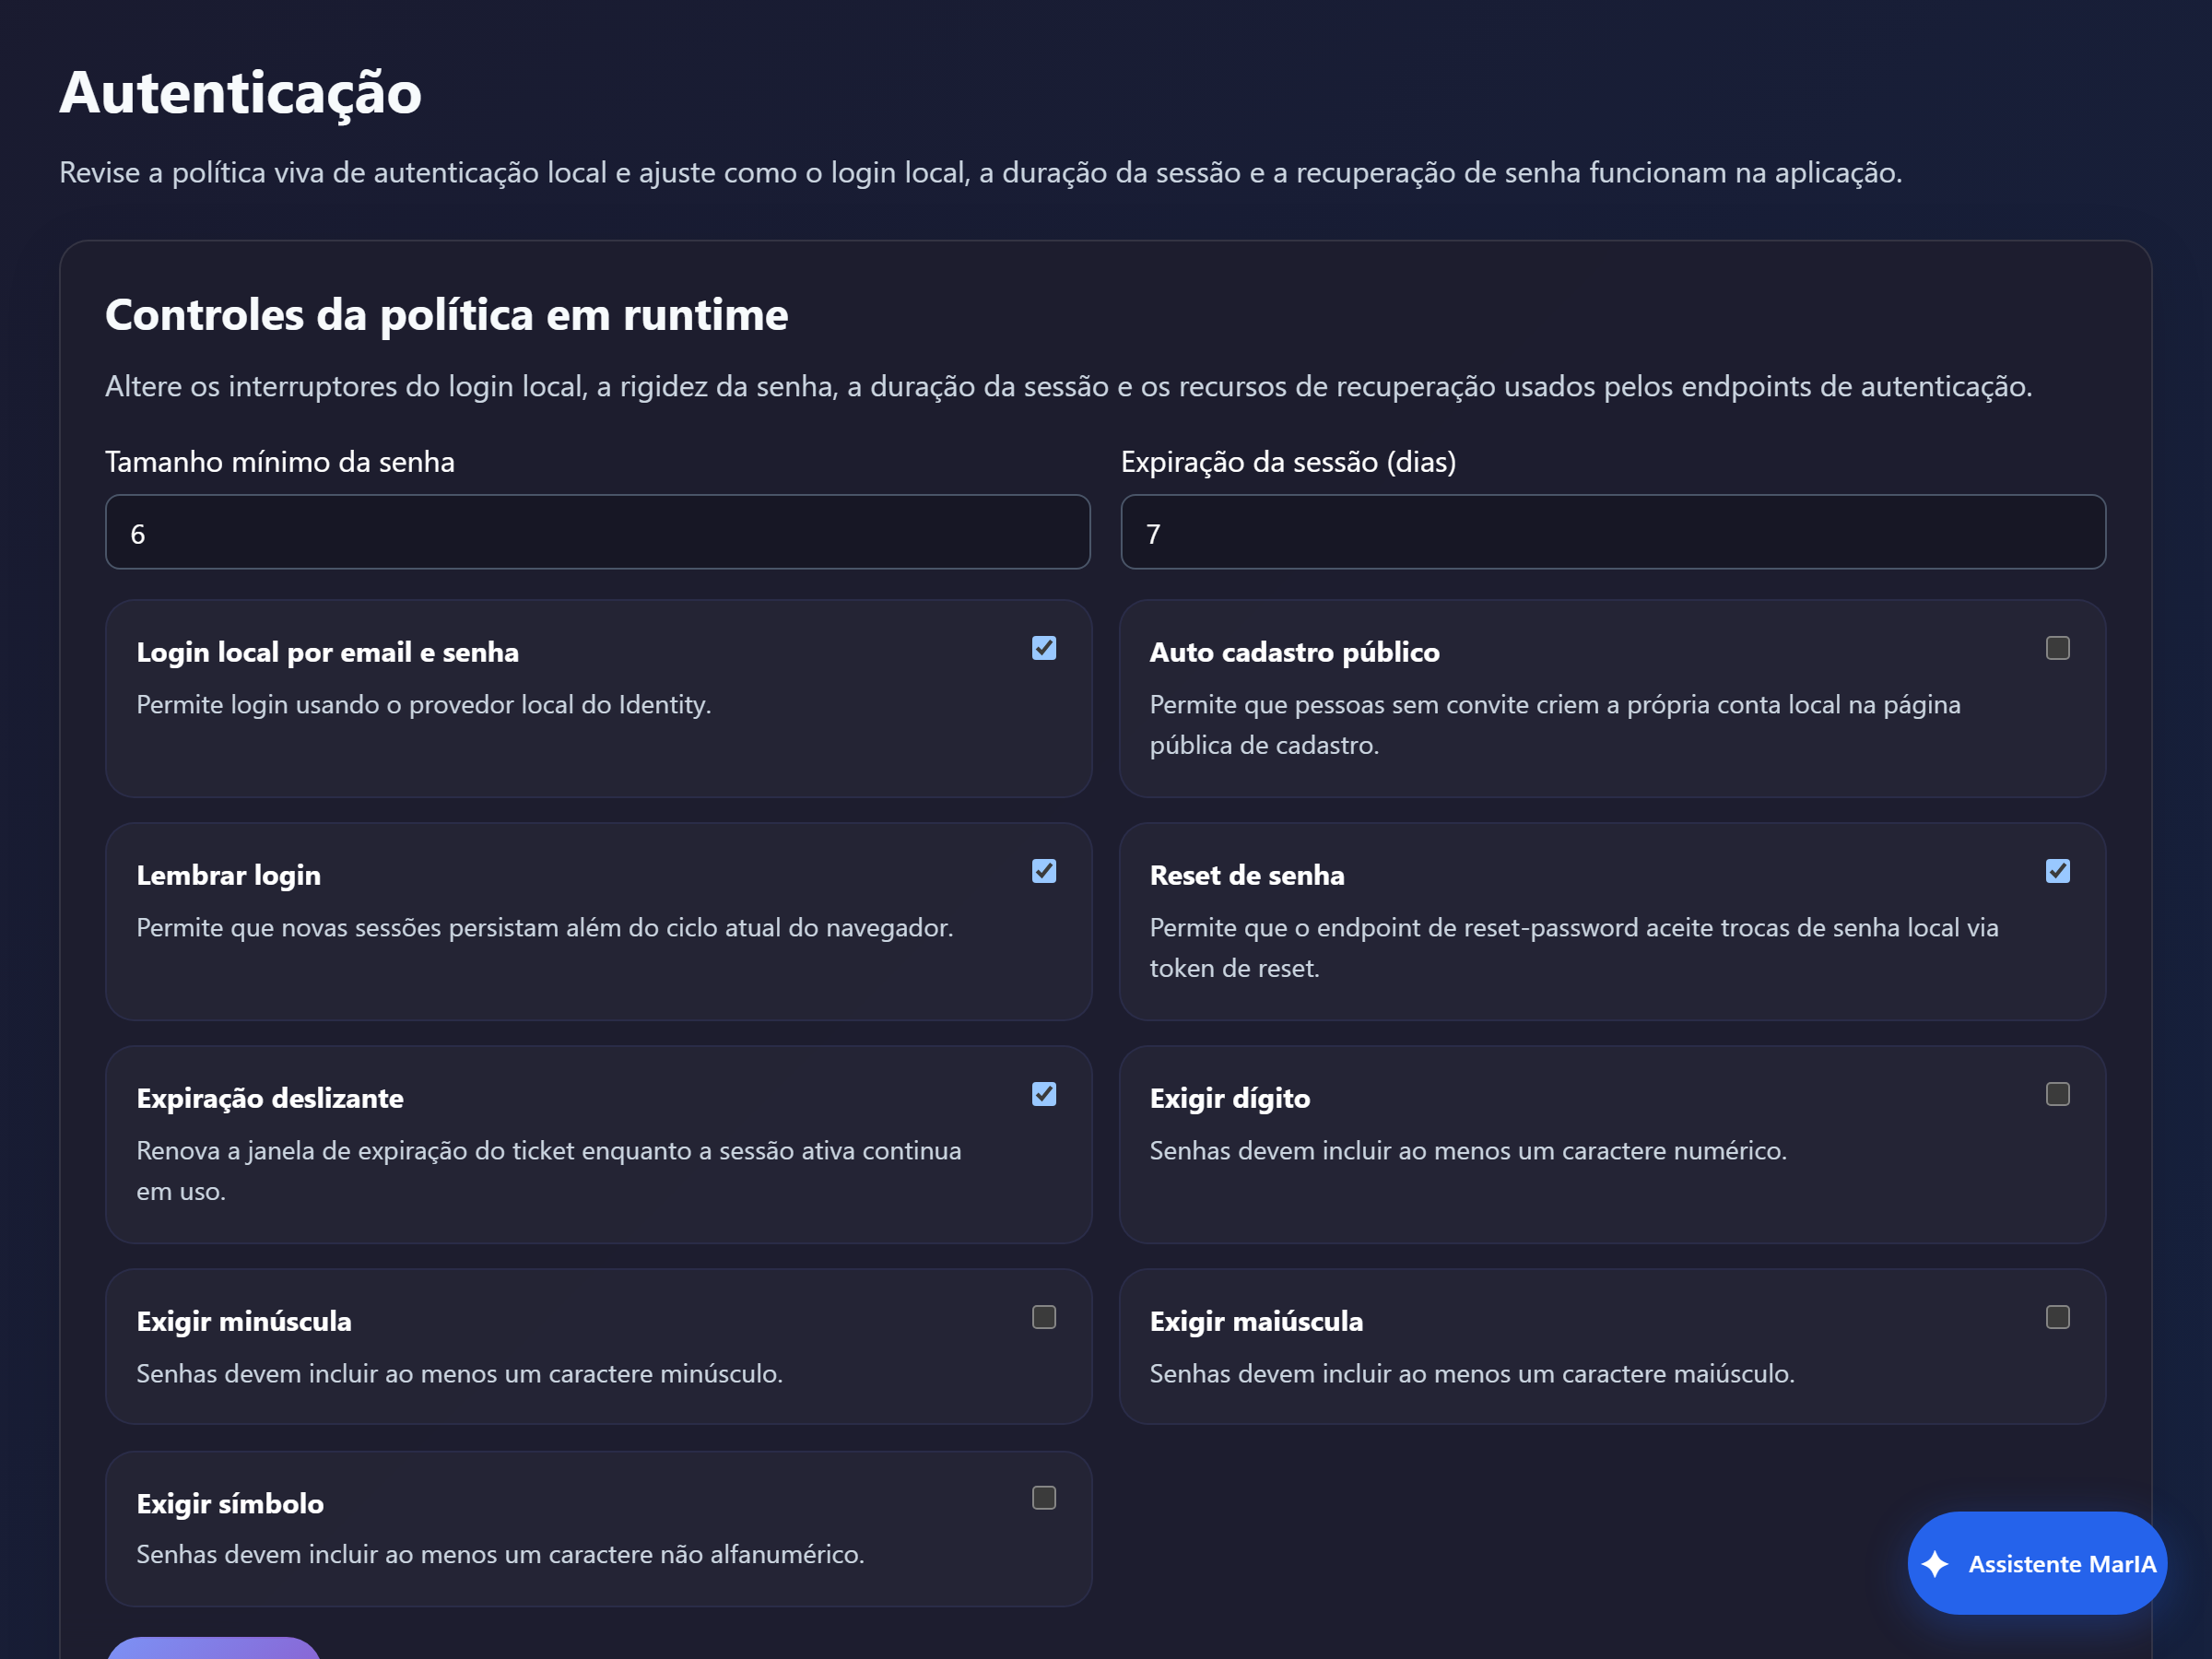
Aquí están las reglas de inicio de sesión local, todas con efecto inmediato:
| Grupo | Controles |
|---|---|
| Contraseña | Longitud mínima, Exigir dígito, Exigir minúscula, Exigir mayúscula, Exigir símbolo |
| Sesión | Expiración de la sesión (días), Recordar sesión, Expiración deslizante |
| Entrada | Login local por email y contraseña, Autorregistro público, Restablecimiento de contraseña |
Auditoría
Sección titulada «Auditoría»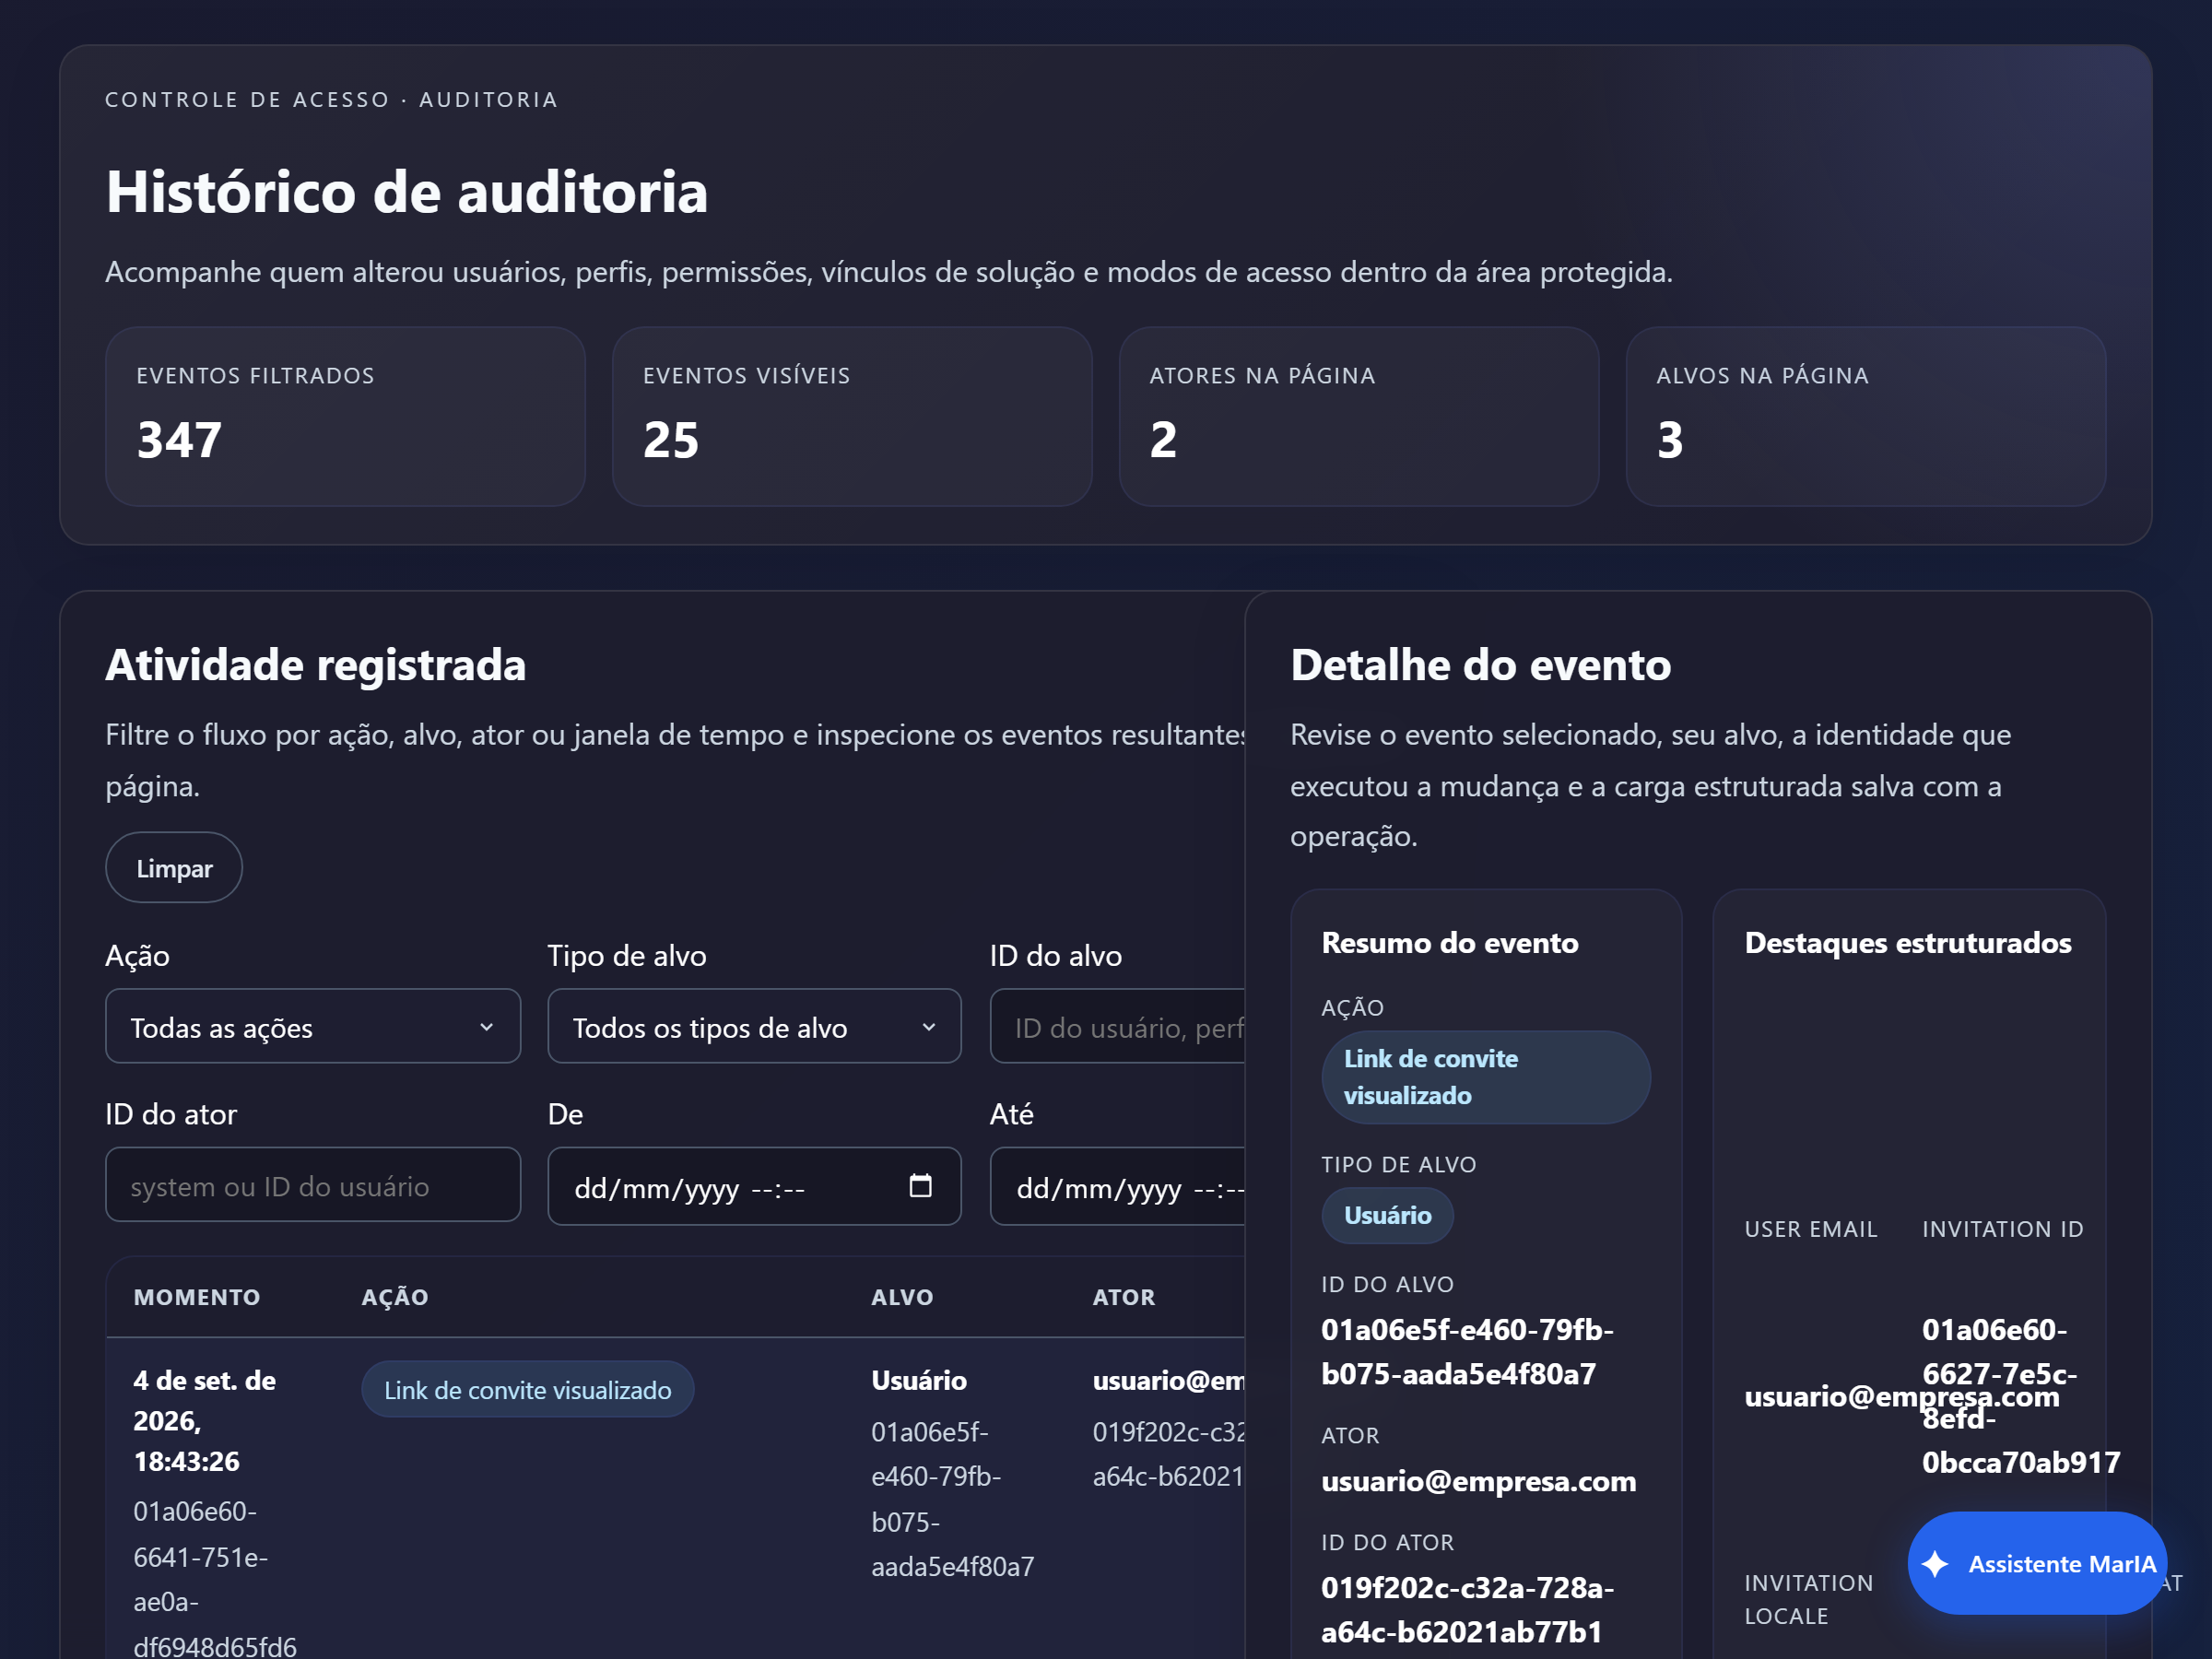
Registra quién modificó usuarios, roles, permisos, vínculos de solución y modos de acceso. Filtra por Acción, Tipo de objetivo, ID del objetivo, ID del actor y periodo.
Es la primera pantalla que hay que abrir cuando alguien pregunta “¿por qué esta persona perdió el acceso?”: la acción, el momento y el autor están registrados.