
Credenciales
Las credenciales guardan los secretos que MarIA usa para hablar con otros sistemas: claves de API, tokens, datos de conexión. Se registran una vez, en un solo lugar, y se reutilizan en herramientas y servidores MCP.
Haz clic en Credenciales en la barra lateral.
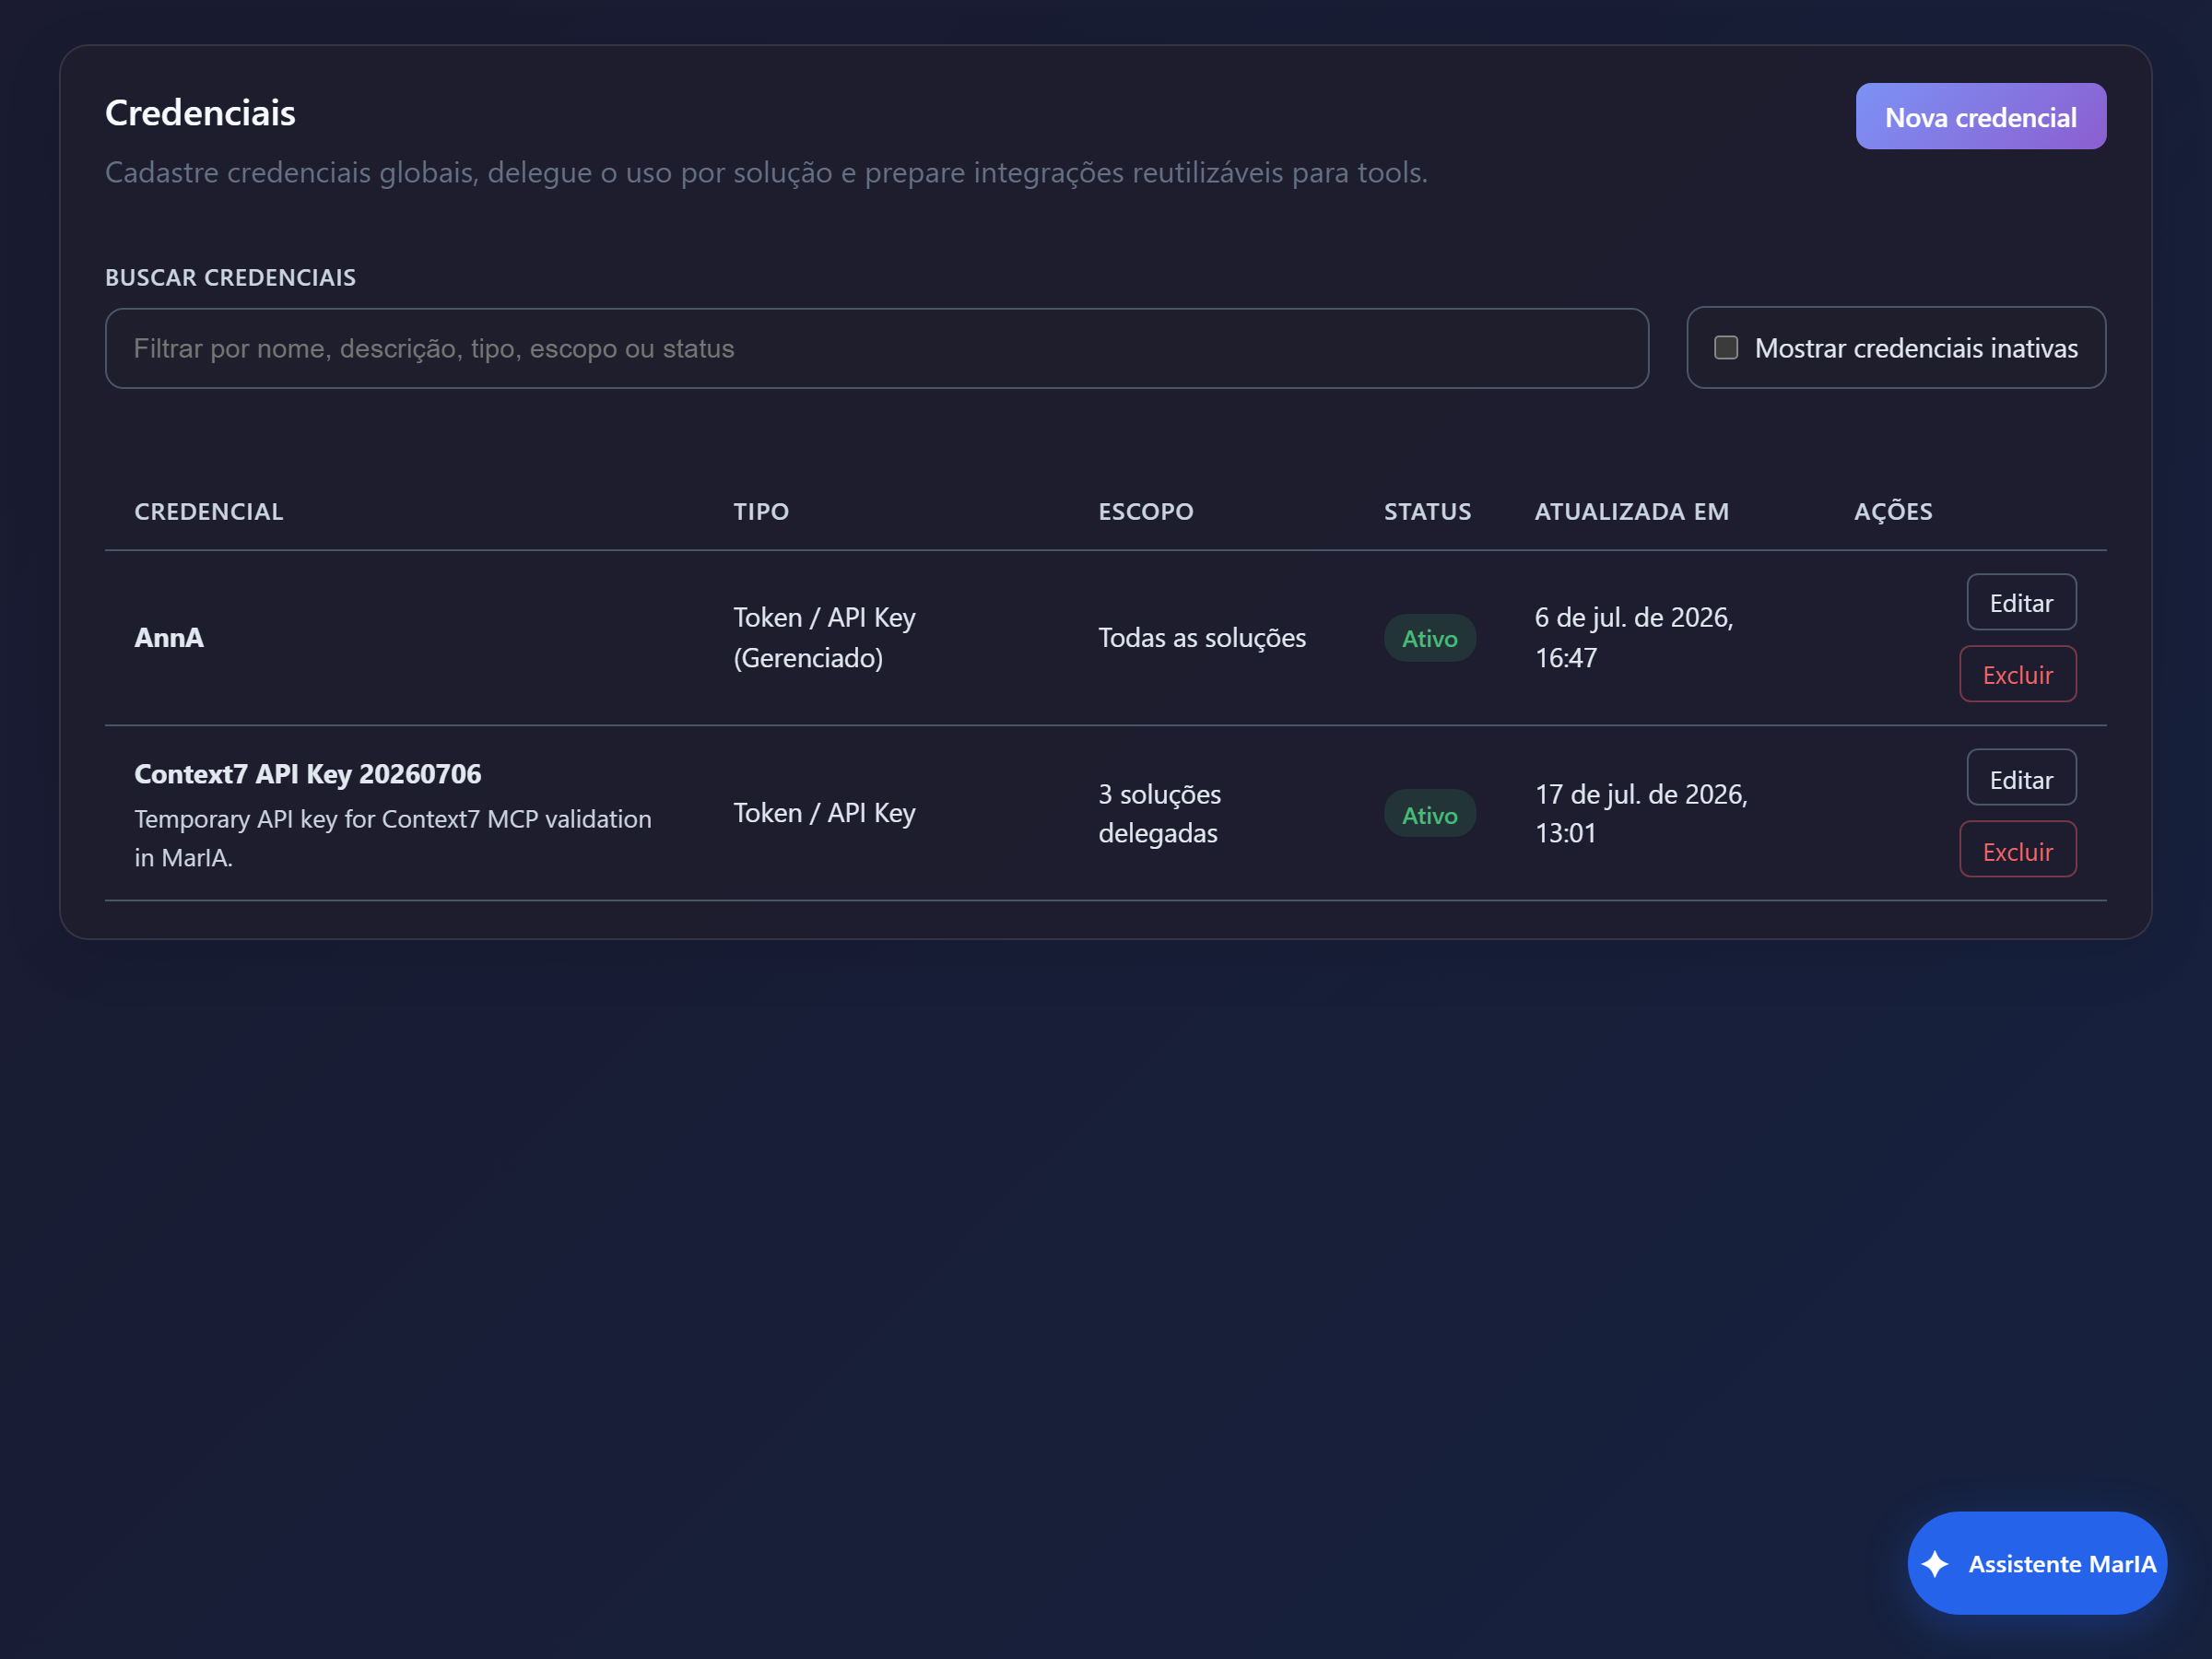
La tabla muestra Credencial, Tipo, Alcance, Estado y Actualizada en. El campo Buscar credenciales y la opción Mostrar credenciales inactivas ayudan cuando la lista crece.
Haz clic en Nueva credencial. El formulario tiene tres bloques.
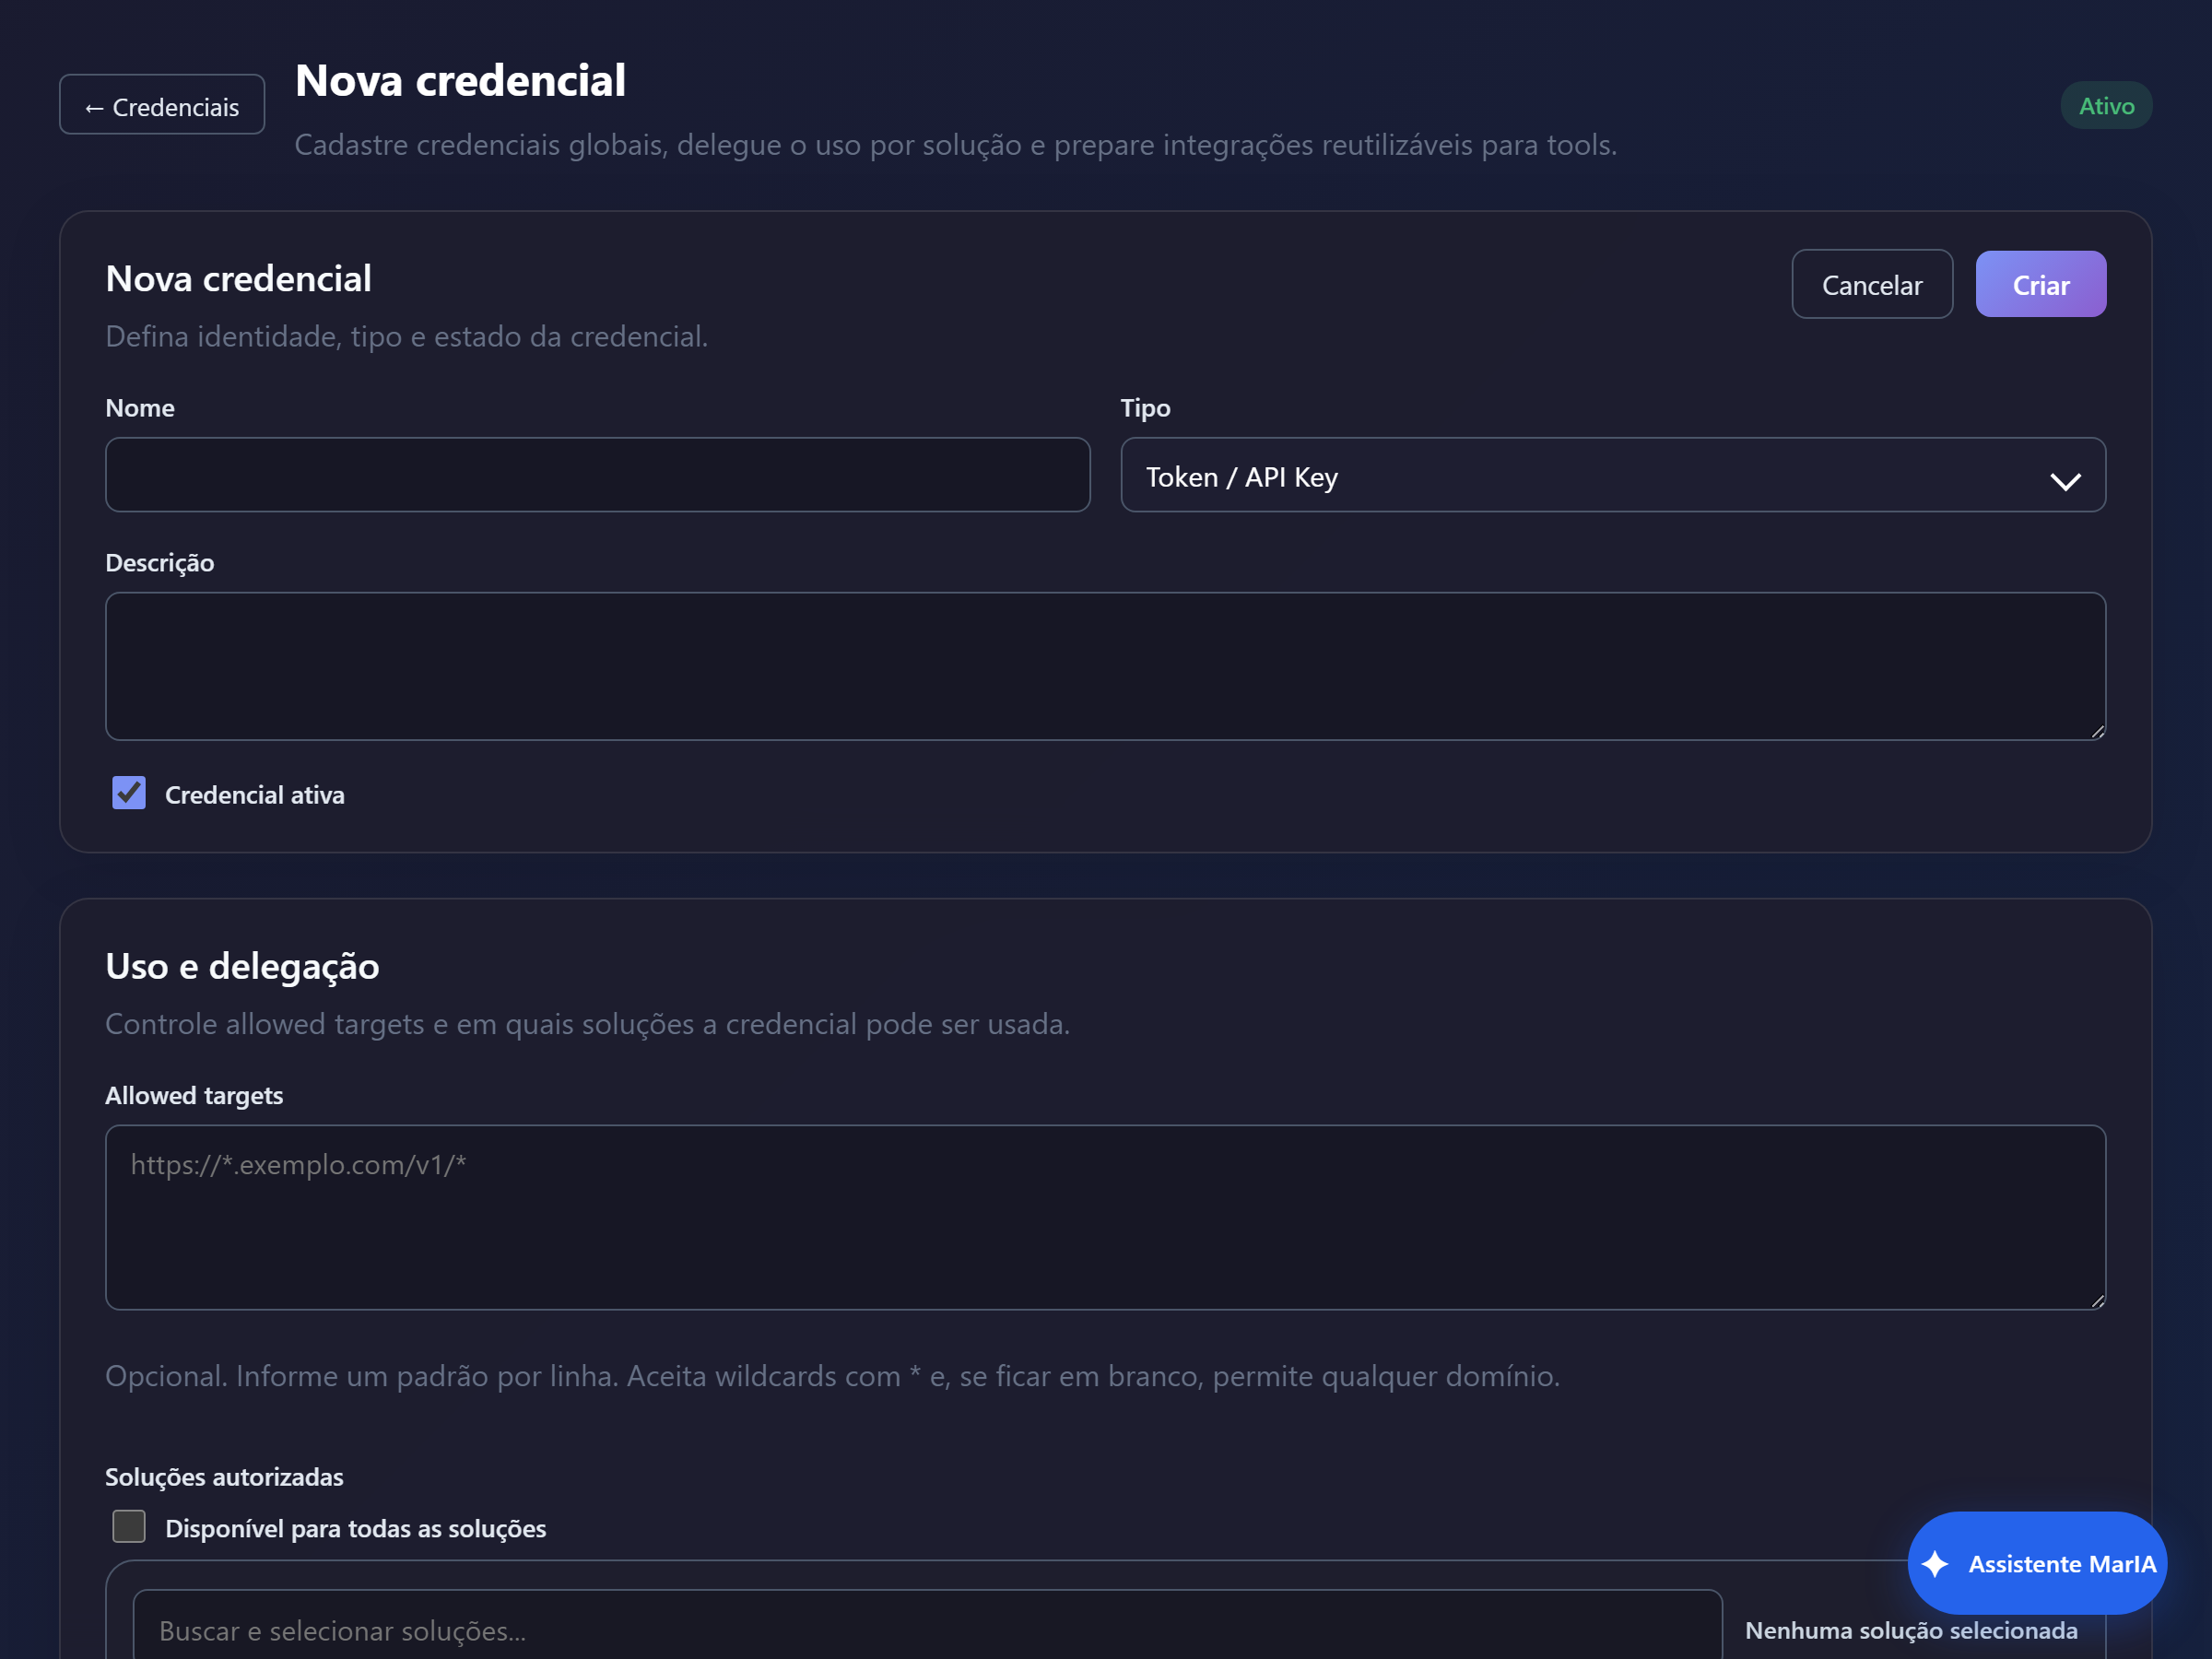
Identidad
Sección titulada «Identidad»Nombre, Tipo, Descripción y Credencial activa. Usa nombres que digan a qué sistema pertenece la credencial: la elegirás por ese nombre al configurar una herramienta.
Uso y delegación
Sección titulada «Uso y delegación»| Campo | Qué hace |
|---|---|
| Allowed targets | Un patrón por línea, con * como comodín. En blanco, permite cualquier dominio |
| Soluciones autorizadas | Disponible para todas las soluciones o una selección específica |
Conviene completar ambos. Allowed targets impide que la credencial se use contra una dirección inesperada, y Soluciones autorizadas limita quién puede usarla: solo las soluciones autorizadas verán la credencial al configurar una herramienta.
Autenticación y tokens
Sección titulada «Autenticación y tokens»Define dónde entra el secreto en la solicitud: Enviar token / API key en Header o
Query string, el Nombre del header y el valor de la clave.
El secreto no vuelve a aparecer
Sección titulada «El secreto no vuelve a aparecer»Una vez guardado, el valor del secreto no se muestra de nuevo: la pantalla solo indica que existe. Para cambiarlo, informa un valor nuevo.
Cuando la llamada falla por autorización
Sección titulada «Cuando la llamada falla por autorización»- Confirma que la credencial está Activa.
- Confirma que la solución de la herramienta está entre las Soluciones autorizadas.
- Verifica que la dirección llamada coincide con los Allowed targets.
- Si el sistema del otro lado rotó la clave, actualiza el secreto aquí.